先搞清楚:为什么要判断一个IP是不是代理
上个月有个做跨境电商的朋友找我吐槽:他给店铺账号配了独立的IP,隔离措施做得挺到位,账号还是被平台判定关联。两人一起排查了半天,最后发现问题出在IP本身——那批IP早就被风控数据库标记成代理了,而且是很多人用过的公共池子,风控一查一个准。
这件事说明一个道理:用IP的人,也得会测IP。你手里这批IP到底干不干净、有没有被滥用过、在对方眼里长什么样,直接决定业务顺不顺。反过来说,做风控、做平台的人,每天要从海量访问里把可疑流量挑出来,第一步也是识别IP。下面这几个方法,从简单到进阶,自己动手就能测。
方法一:在线检测工具,一分钟出结果
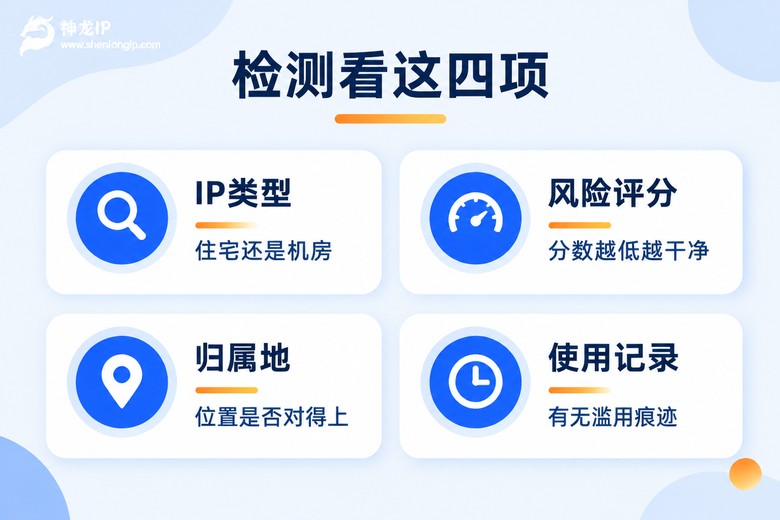
最省事的办法,不需要任何技术基础。把要查的IP填进检测工具,几秒钟就会返回一份报告。看报告的时候,重点盯四个指标:
一是有没有被标记为代理,这直接告诉你这个IP在不在已知的代理库里;二是IP类型,住宅、机房还是移动网络,机房IP被认出来的概率天然更高;三是风险评分,一般从0到100,分数越高说明这个IP的历史行为越差;四是归属地,运营商和城市能不能对上号,牛头不对马嘴的要留个心眼。
有个小技巧:同一个IP至少在两个不同的检测工具上各测一遍。各家数据库的收录范围不一样,结果经常有出入,交叉验证才靠谱。
方法二:看请求头里留下的“签名”
这招适合愿意动手敲命令的人。原理不复杂:普通访客直连网站,请求头干干净净;而请求经过代理时,经常会在HTTP头里留下痕迹。最常见的是三个字段:
X-Forwarded-For:记录请求链路上经过的IP,如果你没主动设置它,输出里却冒出来一串地址,说明链路上有代理在“多嘴”;Via:会写明经过的代理软件和版本号;Proxy-Connection:看名字就知道和代理脱不了关系。
测法很简单,用curl带着代理发一个请求,把详细过程打印出来:
# -v 会输出完整的请求和响应过程
# 把 example.com 换成任意能回显请求头的测试地址
curl -v -x http://127.0.0.1:8080 http://example.com
在输出里搜一下 Via、X-Forwarded-For 这几个词。如果都找不到,说明这条链路的匿名度不错;如果全被你逮到了,那基本就是透明或匿名级别的代理。所谓高匿代理,本事就在于把这几个头都处理干净,让对方看不出任何破绽。
方法三:扫端口,看有没有服务在“开门营业”
代理软件要工作,就得在某个端口上监听。就像开店要有门牌号,常见的“门牌号”翻来覆去就那么几个:
| 端口 | 常见用途 |
|---|---|
| 8080 / 8888 | HTTP代理常用端口 |
| 3128 | Squid等代理软件的默认端口 |
| 1080 | SOCKS5代理的常用端口 |
| 1081 / 3129 | SOCKS5和HTTP的备选端口 |
用一段十几行的Python脚本,就能把目标IP的这些端口扫一遍:
import socket

def port_open(ip, port, timeout=3):
    s = socket.socket()
    s.settimeout(timeout)
    try:
        s.connect((ip, port))
        return True
    except Exception:
        return False
    finally:
        s.close()

target = "123.45.67.89"
for port in [8080, 3128, 1080, 8888]:
    result = "开放" if port_open(target, port) else "关闭"
    print(f"{target}:{port} -> {result}")
要注意,端口开放只能说明“有服务在跑”,不能百分百断定是代理——也可能人家跑的就是普通网站。所以这一步适合和前面两个方法交叉着用,证据越多,判断越准。
方法四:看行为特征,延迟和路径会说话
前面三个方法都是“查户口”,这一招是“看表现”。代理请求比直连多绕了至少一跳,延迟通常会高一些。你可以分别测一下直连和走代理的响应时间,做个对比;也可以用路由跟踪命令看看路径,中间经过了哪些节点,走向是否合理。
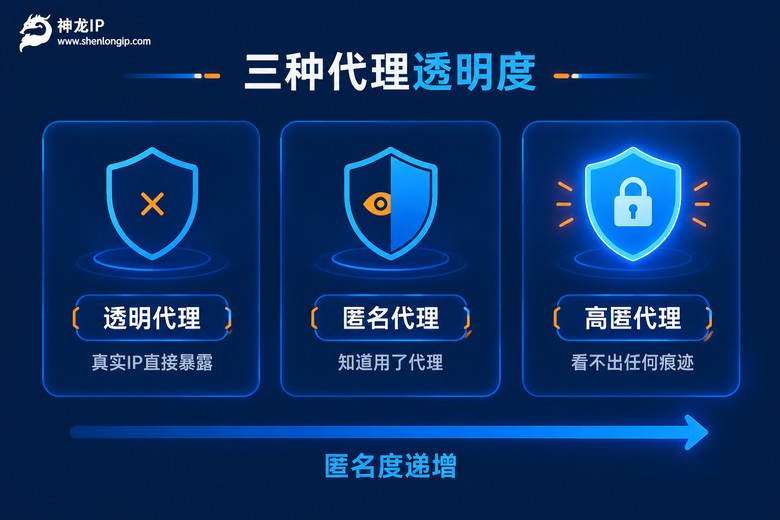
另外,IP所在的号段也很说明问题。机房号段的IP,在专业数据库里一眼就能被认出来;住宅号段的IP则更“像真人”。这也是为什么检测报告里会专门标注IP类型。说到这里,把常见的代理透明度整理成一张表,方便你对号入座:
| 类型 | 对方看到的IP | 能否看出用了代理 | 适合的场景 |
|---|---|---|---|
| 透明代理 | 你的真实IP | 一眼看穿 | 没有隐私要求的场景 |
| 匿名代理 | 代理的IP | 知道是代理 | 对识别不敏感的任务 |
| 高匿代理 | 代理的IP | 完全看不出 | 对纯净度要求高的业务 |
测出来是代理,然后呢?
很多人一看到“检测出代理”就慌了,其实大可不必。被识别成代理不等于IP不能用,关键看干净程度。一个刚启用、没被滥用过的IP,即使被检测出来,风控那边也没有负面记录可查;真正麻烦的是被成百上千人用过的共享IP,风险评分高、历史污点多,做什么都容易碰壁。
所以挑选的思路应该是:优先选纯净、来源可靠的IP。拿神龙IP来说,它手握1000万+纯净IP储备,机房全部自营,IP的来源和净化流程都攥在自己手里,不像二手转卖的资源那样来路不明。如果你的业务对IP新鲜度敏感,可以看看它的动态高级套餐,每天更新200万+IP,时效2到360小时自由设定,到期后重新获取新的IP就行,不容易积累历史记录。协议方面也不用担心,常见的SOCKS5等协议都支持,数据传输全程加密。
下次拿到一批新IP,先按上面的方法自己测一遍,心里有底了再上业务,比出了问题再回头排查省事得多。
常见问题
Q:检测工具显示我的IP是代理,这个IP是不是就废了?
不一定。被标记只说明它收录在代理库里,重点要看风险评分和历史记录。刚启用的独享IP即使被识别,负面影响也有限;真正要避开的是被大量使用过、评分很高的IP。
Q:为什么同一个IP,两个工具给出的结果不一样?
各家数据库的更新频率和收录范围不同,有的维护着几千万条记录,有的只跟踪活跃IP。建议至少交叉测两个工具,看多数结果偏向哪边,再结合端口扫描一起判断。
Q:高匿代理真的完全测不出来吗?
从请求头和常规检测来看,高匿代理基本不留痕迹。但风控还可以从行为层面入手,比如访问频率、操作节奏、延迟特征。所以IP干净只是基础,使用时的行为也要自然。
Q:机房IP是不是一定不如住宅IP?
不绝对。机房IP延迟稳定、带宽充足,适合对速度要求高的任务;住宅IP更像真人,但质量参差不齐。关键看服务商有没有净化能力,自营机房、定期清理的机房IP,往往比来路不明的住宅IP表现更稳。