网关设置代理IP前,先想清楚谁走代理
很多团队做网关代理配置时,习惯直接找“代理服务器”输入框,填完就保存。问题往往不在地址填错,而在流量路径没想清楚。网关是整网出口,一旦把代理规则写得过宽,所有设备都走代理,带宽、延迟和排错都会变复杂。
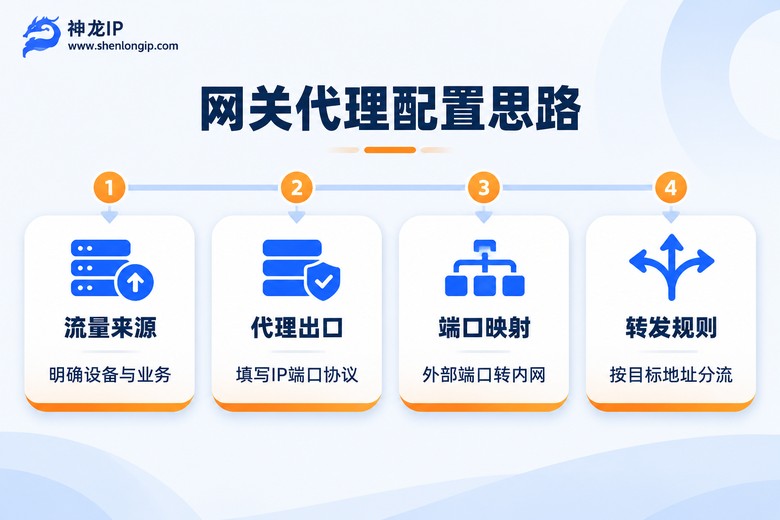
更稳的做法是先圈定范围:是整网统一出口,还是只有某台服务器、某个部门、某类业务需要走代理?如果只有部分业务需要,就按源地址、目标地址、端口写转发规则;如果确实要做统一出口,再在网关的上游代理策略里填写代理服务器地址、端口和协议。
填写代理出口时,重点看三处:代理服务器地址是否可达、端口是否开放、协议是否匹配。神龙IP支持SOCKS5等协议,数据传输全程加密,适合网关做统一代理出口。示意配置可以这样理解:
# 网关上游代理示意
upstream-proxy:
  address: <proxy-ip>
  port: <proxy-port>
  protocol: SOCKS5
  auth: username:pass
这里的 <proxy-ip> 和 <proxy-port> 要替换成实际代理服务器信息。如果网关支持认证,就把账号密码填在对应位置;如果不支持认证,就确认代理端是否允许匿名访问。
端口映射:把外部端口接到内部服务
端口映射经常和代理IP一起出现,但它解决的是另一个问题:让外部设备通过某个公网端口访问内部服务。比如内部有一台业务服务器,监听 80 端口,外部设备需要通过 8443 端口访问它,就需要把外部端口映射到内部地址和端口。
配置端口映射时,别贪多。只映射当前业务真正需要的端口,协议选 TCP 或 UDP,内部地址和端口要和服务监听一致。能限制源地址就限制源地址,避免任何来源都能访问内部服务。
# 端口映射示意
external-port: 8443
internal-address: 10.0.0.10
internal-port: 80
protocol: TCP
allowed-source: 10.20.0.0/16
| 配置项 | 常见错误 | 建议 |
|---|---|---|
| 外部端口 | 随意选端口,后续记不清 | 用业务命名规则,比如 8443 对应某类业务 |
| 内部地址 | 填成网关自身地址 | 确认目标服务器在哪个内网段 |
| 协议 | 只选 TCP,实际业务用 UDP | 先确认服务监听协议 |
| 源地址 | 不限制,全开放 | 按可信网段限制 |
转发规则:让流量按业务走,而不是全走代理
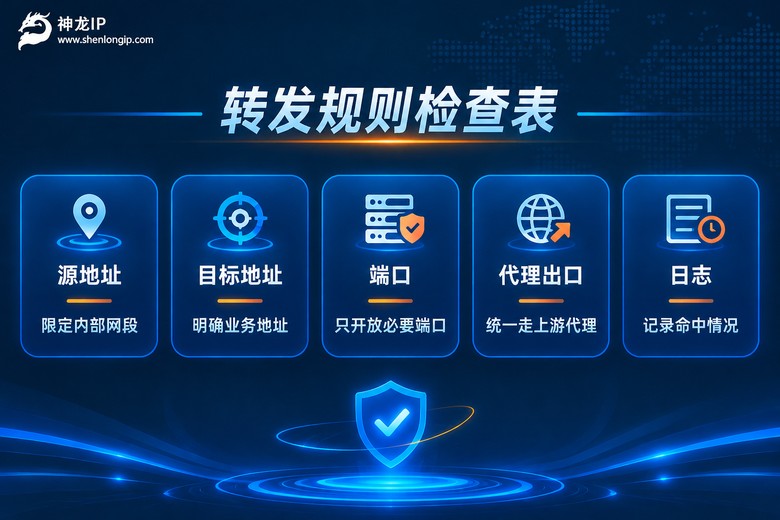
转发规则是网关里的“分流器”。它决定哪些流量走代理出口,哪些流量直接放行。写规则时,可以按四个字段拆:源地址、目标地址、端口、动作。
源地址写内部网段或设备,目标地址写业务目标,端口写业务端口,动作写“路由到代理出口”或“直接放行”。规则顺序很关键,越具体的规则越靠前。比如“某台服务器访问某类业务走代理”应该放在“整网默认直连”前面。
# 转发规则示意
match:
  source: 10.0.0.0/24
  destination: <target-service>
  port: 8443
action:
  route-to: upstream-proxy
如果规则太宽,比如只写了源地址不写目标地址,所有访问都可能被带到代理出口。这样虽然简单,但会放大延迟和排错难度。更稳的写法是:能按业务目标区分,就按业务目标区分;能按端口区分,就按端口区分。
测试与排错:别只信“已保存”
网关配置保存后,不代表一定生效。测试时至少做三件事:从不同网段访问同一业务目标,看是否命中代理;查看代理出口返回的IP是否符合预期;检查端口映射是否通。如果网关有日志,打开命中记录,看流量到底走了哪条规则。
常见排错路径也很固定。流量没走代理,先看规则优先级、源地址限制、目标地址写法;代理不通,再看代理服务器可达性、端口开放情况、协议匹配;端口映射不通,再查内部服务是否监听、防火墙是否放行、端口是否被占用。别一上来就反复改代理地址,先把路径拆成“内部设备—网关—代理出口—业务目标”四段,一段段确认。
网关选代理IP,稳定比单次速度更重要
网关做统一出口,最怕的是时好时坏。选代理IP时,我会重点看IP池覆盖、响应速度、带宽和机房资源。神龙IP的IP池覆盖200+城市,响应约30ms,带宽6-15M可定制,自营机房,比较适合网关长期出口使用。
如果业务需要长期固定出口,可以关注静态高级:提供长期固定IP、运营商合作资源、6Mbps,适合对出口稳定性要求较高的场景。如果业务经常需要获取新的IP,或者换个地区的IP,可以关注动态高级:6Mbps峰值、日更200万+IP、2-360小时时效,适合需要灵活出口的网关策略。具体选哪个,取决于你的网关策略是“长期固定”还是“灵活出口”。
常见问题
Q: 网关设置代理IP后,所有设备都会走代理吗?
不一定。要看转发规则怎么写。如果规则只限定部分源地址、目标地址或端口,只有命中的流量走代理;如果规则写得过宽,才可能影响整网。建议先按业务目标配置,再逐步扩大范围。
Q: 端口映射和代理IP有什么区别?
端口映射解决的是“外部端口怎么接到内部服务”,代理IP解决的是“流量出口经过哪里”。两者可以配合使用:先通过端口映射访问内部服务,再由网关转发规则决定是否走代理出口。
Q: 转发规则里,源地址和目标地址怎么填更稳?
源地址尽量填内部网段或具体设备,目标地址尽量填业务目标而不是宽泛网段。端口只保留业务需要的端口。这样规则更精确,后续排错也更容易定位。
Q: 网关代理出口不稳定,优先查哪里?
先查代理服务器是否可达、端口是否开放、协议是否匹配;再查转发规则优先级和源地址限制;最后看代理IP本身是否稳定。如果网关日志显示规则命中但出口异常,就要重点核对代理出口配置。