先把那个让测试结果作废的坑讲清楚
上个月帮一个做电商APP的朋友看测试环境。六台虚拟机同时开着,跑同一批下单流程,结果三台成功、两台弹"操作过于频繁"、还有一台直接跳验证码。日志翻了一下午,代码没问题——问题出在网络:六台机器的出口IP是同一个,就是宿主机那条宽带。服务端眼里,这是同一个人在一秒钟内下了六单。
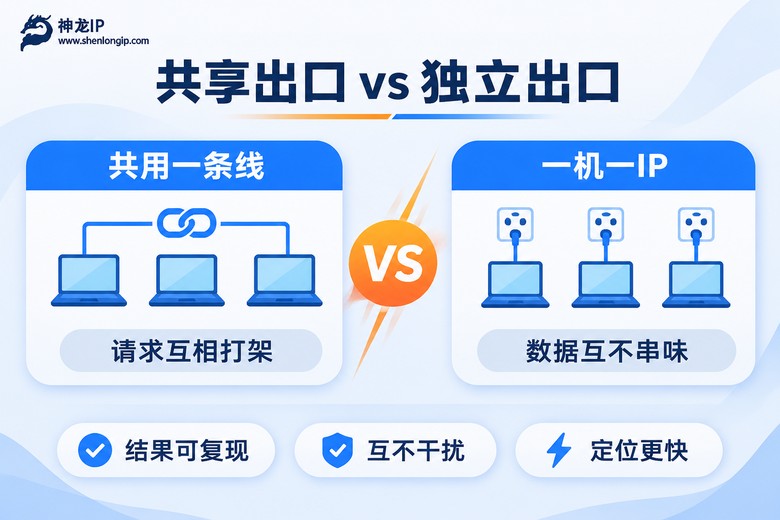
做APP兼容测试,"像不同用户"这件事光换设备型号、换UA是没用的。服务端第一眼看到的是出口IP,第二眼才是设备指纹。所以虚拟机多开这条路想走通,每台机器必须有自己独立的出口。好处很直接:不用买六台手机,一台工作站开六七个窗口,各自走各自的线路,测试数据互不串味。
网络模式先定下来,别一上来就填代理
很多人第一步就走偏了:虚拟机装好,直接往浏览器里塞代理插件,结果发现一半流量还是从宿主机的线出去。原因在虚拟机的网络模式没设对。
VMware 和 VirtualBox 都有三种常用模式,选错了后面全是坑:
| 网络模式 | 出口表现 | 适合的测试场景 |
|---|---|---|
| NAT | 默认共用宿主机出口,但可以在系统层单独挂代理 | 推荐。兼容测试的主力模式,方便快照回滚 |
| 桥接 | 直接占用局域网IP,出口跟宿主机一样 | 只适合内网联调,做出口隔离反而添乱 |
| 仅主机 | 完全出不了网 | 断网环境验证APP的降级逻辑 |
建议统一用 NAT 模式,然后把代理配置写在虚拟机内部,不要写在宿主机上做全局转发。道理很简单:宿主机上一层全局代理,所有虚拟机都会被一起带走;而每台机器内部各配各的,才能真正做到一台一个出口。顺手再做两件事——克隆虚拟机时改一下 MAC 地址和主机名,每台机器打个快照,后面测崩了一键回滚。
手把手:四步给每台虚拟机挂上自己的出口
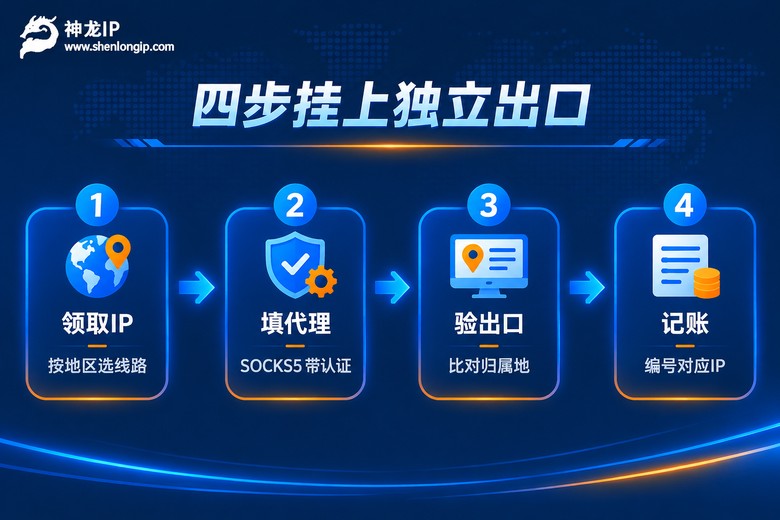
第一步,先把IP领回来。这里不建议用免费公共代理,一是慢,二是这种池子被反复用过,测试时动不动就被判定异常,反而干扰判断。走正规服务商拿独享资源更稳。拿神龙IP举例,做兼容测试常用两种:
一种是静态高级,长期固定的IP,运营商合作资源,6Mbps,适合需要"每次都是同一个身份"的回归测试,比如反复验证某个地区的登录流程;另一种是动态独享,10Mbps峰值,2到360小时时效可选,适合一批测试跑完就换下一批的场景。城市维度上它覆盖200多个城市,做各地搜索结果、地区化活动页的兼容验证时,能挑到具体城市。
第二步,在虚拟机里把代理填上。协议选 SOCKS5,神龙IP是支持的,另外还有 IKEv2、PPTP、L2TP、SSTP,数据传输全程加密。Linux 虚拟机里最省事的做法是配环境变量,只对当前终端生效,一批测试跑完关掉就恢复原样:
# 注意用 socks5h,让域名解析也走代理,避免DNS暴露真实出口
export ALL_PROXY="socks5h://用户名:密码@代理地址:端口"
export http_proxy="$ALL_PROXY"
export https_proxy="$ALL_PROXY"

# 检查是否生效
env | grep -i proxy
Windows 虚拟机就在代理客户端里填同样的地址和账号密码,记得勾上"不使用代理时禁止直连",这一项特别关键——后面会讲为什么。
第三步,验出口,别猜。配完必须实测,不是看着"已连接"就算完事。每台机器分别跑一遍下面这段,看返回的IP和归属地是不是跟台账对得上:
#!/bin/bash
# 在每台虚拟机里各跑一次,结果抄回台账
PROXY="socks5h://用户名:密码@代理地址:端口"

echo "== 出口检测:连测三次 =="
for i in 1 2 3; do
  echo -n "第 $i 次 => "
  curl -s --max-time 8 -x "$PROXY" https://<IP查询接口>
  echo
  sleep 2
done
三次结果一致,说明是稳定线路;如果三次IP乱跳,多半是把动态转发当成静态用了,或者账号被多个虚拟机同时借用。
第四步,建台账。这一步最不起眼,但多开到第五台以后就是救命的东西。用一张表把机器和IP绑死:
| 编号 | 系统 | 代理IP归属地 | 协议 | 负责用例 | 到期/更换时间 |
|---|---|---|---|---|---|
| VM-01 | Android 13 | 华东 | SOCKS5 | 下单主流程 | 本批测试结束 |
| VM-02 | Android 11 | 华南 | SOCKS5 | 支付回调 | 本批测试结束 |
| VM-03 | iOS 16 | 西北 | SOCKS5 | 地区活动页 | 本批测试结束 |
多开到十几台,靠脚本和纪律管
三五台的时候手管没问题,到十几台就开始乱了。我的做法是每台机器开机时自动跑一次出口自检,结果写进同一个日志文件,宿主机上拼起来看,一眼就知道谁掉线了:
#!/bin/bash
# 每台虚拟机开机自启,把结果追加到共享日志
NODE="VM-01"          # 每台改成自己的编号,别复制粘贴忘了改
PROXY="socks5h://用户名:密码@代理地址:端口"
IP=$(curl -s --max-time 8 -x "$PROXY" https://<IP查询接口>)

if [ -z "$IP" ]; then
  echo "$(date '+%F %T') $NODE 出口异常,代理不通" >> /share/proxy-check.log
else
  echo "$(date '+%F %T') $NODE 出口正常 $IP" >> /share/proxy-check.log
fi另外几条纪律,血泪换来的:一个代理账号别分给两台机器同时跑高并发,带宽是共享的,6Mbps 两个人一起拉图会互相拖慢;每台虚拟机的时间同步打开,时间偏差超过几分钟,部分接口的签名校验会直接失败,很容易被误判成APP的bug;测完就关代理环境变量,别让它顺手把下一批测试也带跑偏。
踩过才知道的几个坑
只配了 http,忘了 https。很多APP的接口全是 https,结果页面能打开、接口全超时,排查半天以为是网络策略。三个变量一起配,别偷懒。
DNS没跟着走。这是最常见的泄漏点。代理只在"连出去"这一层生效,域名解析还在用本地运营商DNS,服务端照着解析结果一比对,真实位置就露了。用 socks5h 而不是 socks5,就是让解析也走代理。
代理一断就自动回落到直连。有的客户端默认允许回落,线路抖一下,那台虚拟机就悄悄用上宿主机IP继续跑,你看着测试还在继续,实际上出口早就串了。把这个选项关掉,宁可报错也别偷偷直连。
以为换了IP就是换了个新用户。兼容测试要的是"这台机器的身份是稳定的",所以静态IP更适合回归;如果只是想模拟不同地区的访问,再考虑动态独享按批次更换。两个目的别混着用。
IP这块怎么搭,才能又稳又不浪费
回到最开始的问题:六台虚拟机、六条独立出口。我的建议是先用固定资源把主流程稳住,再用可更换的资源覆盖地区验证。神龙IP在这块的分工比较清楚——静态高级负责"身份不变",动态独享负责"按批次更换",自营机房加上1000万+纯净IP池,30ms级别的响应对测试环境来说够用了,带宽6-15M还能按需定制,多开拉日志、传包不至于卡在网络上。
别一上来就买最大规格。先跑通三四台,看清每台机器实际的流量特征,再决定要不要加机器、要不要换线路,这样预算花得最值。
常见问题
Q:代理是装在宿主机上还是装在每台虚拟机里?
装在虚拟机里。宿主机做全局转发的话,所有虚拟机共用同一个出口,等于白折腾。每台虚拟机内部单独配,才是一机一IP。
Q:明明配好了代理,测试里还是显示同一个IP,怎么回事?
按顺序查三处:一是虚拟机网络模式是不是NAT而不是桥接;二是 https_proxy 有没有一起配上;三是代理客户端有没有开启"断线回落直连"。这三处任意一处出问题,出口就会悄悄变回宿主机。
Q:兼容测试用静态高级还是动态独享?
看目的。要复现同一个用户的历史行为、做回归验证,用静态高级,IP长期固定不变;要验证不同地区的页面展示、活动配置,用动态独享按批次换,时效2到360小时自己定。
Q:一台机器同时开五六个虚拟机,网络会不会拖垮?
单纯测APP的话,6Mbps跑五六台够用,前提是别所有机器同时下大文件。真要压测接口并发,建议降机器数量、升单机带宽,配合定制带宽来跑,测出来的数据才准。