晚上十点,拿到一份新的IP信息,复制、粘贴、点连接,进度条转了半分钟,弹出一行"错误809"。很多人的第一反应是IP质量不行,跑去客服理论,折腾一圈才发现,问题出在自己电脑上。
L2TP这种连接方式对环境的要求确实比别的协议挑剔:它要先在本地和服务器之间建一条加密通道,再在里面跑数据,中间隔着系统服务、防火墙、路由器好几道关卡,任何一道没放行,表现就是连不上。别急着下结论,按下面的环节挨个查,多数情况二十分钟内能救回来。
先看报错码,方向就清楚了一半
Windows的报错码不是随便给的,每个数字背后对应一类故障。先把常见的几个列出来:
| 报错码 | 通常含义 | 先查哪里 |
|---|---|---|
| 691 | 用户名或密码不对 | 核对账号、确认套餐没到期 |
| 809 | 加密通道被防火墙或路由器拦截 | 放行UDP 500、1701、4500 |
| 789 / 792 | 本机IPsec服务或配置异常 | 查系统服务、改注册表键值 |
| 868 | 服务器地址无响应 | 核对地址端口、换个网络试 |
| 619 | 当前网络封了相关端口 | 用手机热点做对照测试 |
苹果电脑的提示没这么细,通常只有一句"未能与服务器建立连接",看不出原因。没关系,报错码看不出来,就按下面的顺序一步步来。
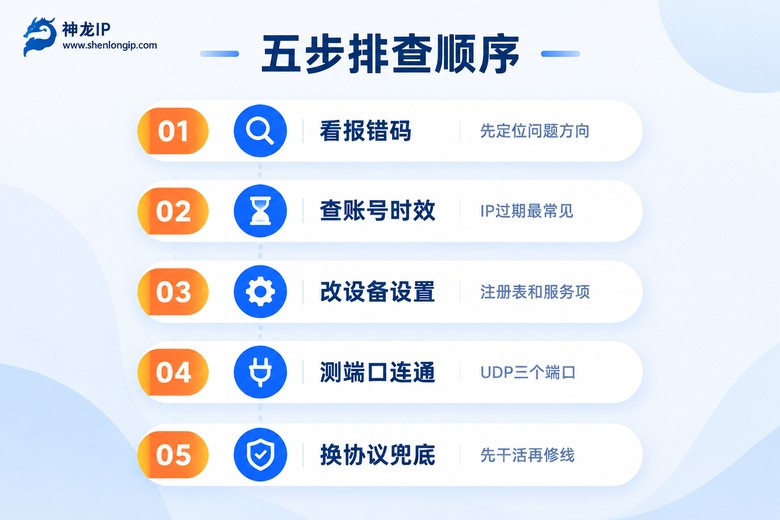
环节一:账号、时效、地址,三件小事最容易翻车
先从最简单的查起。别小看这一步,实际案例里一半的"连接失败"都栽在这里。
IP是有寿命的。动态套餐拿到的IP不是永久有效,比如动态高级、动态独享这类套餐,时效可以设成2到360小时,超时之后这个IP就被释放了。拿着过期信息去连,服务器那边根本没这个地址,自然握手失败。解决办法很简单:到后台重新获取一个新的IP,用最新的信息填。
服务器地址要一个字符都不差。多打一个空格、把冒号输成全角、端口漏抄,结果都是失败。建议直接复制粘贴,别手敲,粘完回头检查一遍末尾有没有带上多余的空格。
账号密码区分大小写。有些客户端的密码框只显示小圆点,输错了也不提醒,不妨点开"显示密码"核对一遍。
套餐类型也要对上号。静态高级套餐是长期固定IP,信息基本不变;动态套餐每次获取的IP都可能不一样。拿上周记录的旧信息去连今天的动态IP,连不上太正常了。
环节二:Windows设备端,两个高频坑
如果账号信息确认无误,报错码又是789、792或者809,问题大概率在电脑本身。
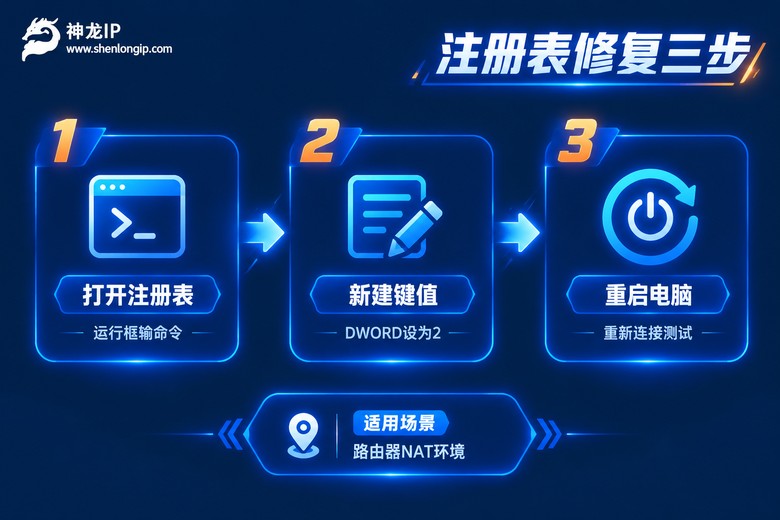
第一个坑:Windows默认不允许在路由器(也就是NAT环境)后面建L2TP通道,而家庭宽带几乎都在路由器后面,所以很多人第一次连就失败。解决办法是改一条注册表键值,用管理员身份打开命令提示符,执行下面这行命令,Windows 10和11都适用:
reg add "HKLM\SYSTEM\CurrentControlSet\Services\PolicyAgent" /v AssumeUDPEncapsulationContextOnSendRule /t REG_DWORD /d 2 /f执行完必须重启电脑再试,只重启服务有时不生效。就这一条命令,救活过无数个"错误809"。
第二个坑:系统服务被禁用。按Win+R输入services.msc,在列表里找两个服务——"IKE and AuthIP IPsec Keying Modules"和"IPsec Policy Agent",确认状态是"正在运行",启动类型设成"自动"。有些优化软件会顺手把这类服务禁掉,L2TP就再也起不来了。
用苹果电脑的话,重点检查"共享的密钥"那一栏:新建连接时除了地址和账号,还有共享密钥和组名称两栏,服务商给了就照填,没给就两边都留空。最怕一边填了另一边没填,握手直接失败。
环节三:端口和路由器,连不上的隐形杀手
L2TP的通信要走三个UDP端口:500、1701、4500,少一个都建立不起来。防火墙和路由器只要拦了其中任何一个,你看到的就是超时或809。
排查顺序建议这样:
本机防火墙先排除。Windows自带的防火墙、后来装的安全软件,都可能拦出站连接。临时关掉防火墙试一次,能连上就是它的问题,再去设置里加白名单,别一直裸奔。
路由器后台找"L2TP透传"或"IPsec透传"选项,部分路由器默认关闭,打开就行。
公司网络和校园网要单独说。很多办公环境直接封掉UDP端口,这种情况本机怎么改都没用。有个简单的对照办法:手机开热点,电脑连上热点再连一次。热点下能连、原网络下不能连,基本可以断定是网络环境的问题,找管理员放行端口,或者换个网络干活。
还有一种情况是运营商在晚高峰对UDP做限制,表现是时通时断、速度忽快忽慢。换个时段测试就能分辨出来。
环节四:先换条协议把活干了,回头再修
排查需要时间,但业务不能干等。这里就要说到选服务商时的一个关键指标:协议支持面。神龙IP一个账号下支持IKEv2、PPTP、L2TP、SSTP、SOCKS5五种协议,L2TP暂时修不好,可以先在客户端里改用IKEv2,配置几乎一样;或者给采集软件、浏览器直接填SOCKS5代理,SOCKS5走的是TCP通道,对网络环境的宽容度高得多,公司网里也经常能直接用。
数据采集、各地搜索排名测试这些活先跑起来,等有空了再回头按上面的环节修L2TP,两不耽误。
顺带说下套餐怎么选。动态高级套餐峰值6Mbps,每天更新200万+的IP,时效2到360小时可调,适合需要频繁获取新IP的采集场景;动态独享峰值10Mbps,整条线路一个人用,做服务器性能测试这类对稳定性敏感的事更合适。日常用下来,配合自营机房的30ms级响应,采集任务基本感觉不到延迟。
常见问题
Q: 错误809反复出现,防火墙也关了还是不行?
关掉本机防火墙只解决了一半,809更常卡在路由器和上层网络。先确认路由器有没有L2TP或IPsec透传选项,再用手机热点做对照测试:热点能连,说明问题在你原来的网络环境,找管理员放行UDP 500、1701、4500这三个端口。
Q: 改了注册表还是连不上,是不是要重装系统?
不用。先确认三件事:命令是不是用管理员身份执行的、键值是不是设成了2、改完有没有重启电脑。三步都做到位还不行,检查IKEEXT和PolicyAgent两个服务是否在运行,再不行就先改用IKEv2协议顶上。
Q: L2TP连上了但速度很慢,还频繁掉线?
先看是不是晚高峰时段,UDP被限速时的表现就是时快时慢,可以换个时段对比。另外动态IP快到时效时质量会下降,重新获取一个新的IP再测一次速度,往往立竿见影。
Q: 手机上连L2TP和电脑设置一样吗?
思路一样,填的东西差不多:服务器地址、账号、密码,iPhone还有共享密钥一栏。手机流量环境下NAT和防火墙的干扰小,如果手机能连、电脑不能连,重点回头查电脑的注册表设置和本机防火墙。