家里或公司跑个小服务,想让外面能连进来,很多人的第一反应就是登录路由器找"端口映射":填内网IP、填外部端口、保存重启。折腾一圈才发现,宽带压根没给公网地址,映射了个寂寞;好不容易要到了,过几天运营商一重拨,地址又变了,外面照样连不上。
其实这套活儿,代理IP能直接接手,而且配置比端口映射简单得多——不用动路由器,不用求运营商,两步就接上。下面把整个换法掰开讲清楚。
先把账算明白:端口映射缺的,正是代理IP给的
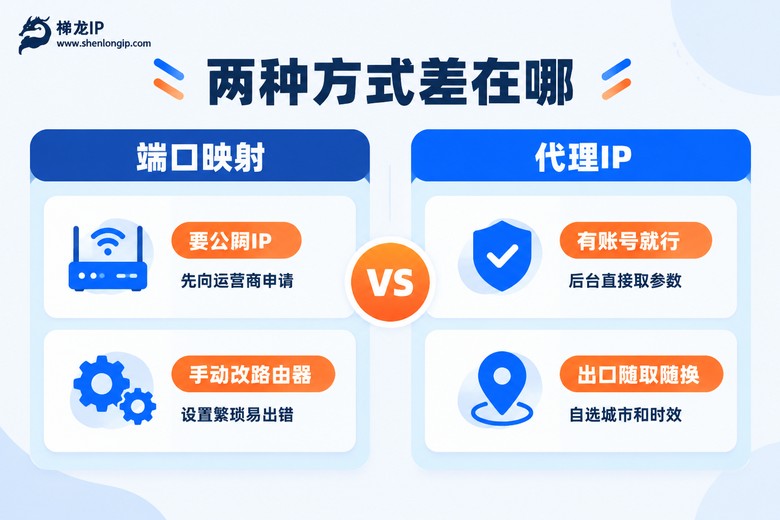
端口映射的本质,是把公网某个端口的流量转发到内网某台机器上。听着简单,前提却卡得很死:你的宽带必须有公网IP。现在不少小区宽带都藏在运营商的大内网里,你在路由器上映射得再对,外面的流量根本到不了你家,得先打电话申请,有的地区还要加装固话或者升级套餐才给办。
就算地址拿到了,麻烦才刚开始。家庭宽带每次重拨都可能换IP,你得再配一套动态域名跟着追;路由器把端口敞开在公网上,扫描器天天来敲门;想换个城市的出口?端口映射对这件事完全无能为力,它只能"原地转发"。
代理IP的思路完全不同:你的流量先交给代理服务器,由它替你出去。公网地址、重拨变动、端口暴露这些事,全部由服务商在机房侧解决,你手里只握着四个参数——地址、端口、账号、密码。两边一对比,差距就很直观了:
| 对比维度 | 端口映射 | 代理IP |
|---|---|---|
| 前提条件 | 必须有公网IP | 有账号就能用 |
| 配置位置 | 路由器后台 | 软件或系统设置 |
| 地址稳定性 | 跟着重拨变 | 可选长期固定 |
| 换城市出口 | 基本做不到 | 后台自选 |
| 安全暴露面 | 端口敞开在公网 | 入站不暴露 |
| 上手门槛 | 要懂网络基础 | 复制粘贴参数 |
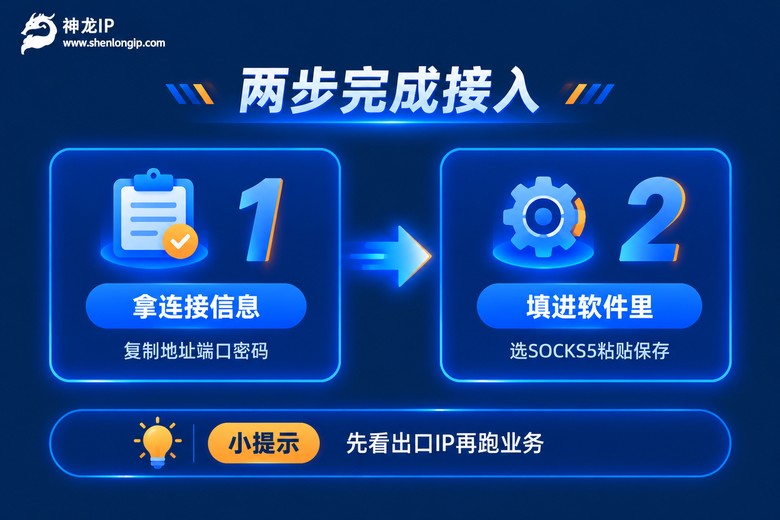
第一步:去后台拿四样东西
以神龙IP为例,注册进后台之后,先想清楚自己要什么类型的出口,这一步选对了,后面能省不少事。
如果你要的是原来"映射加动态域名"苦苦维持的那种固定出口,直接看静态高级套餐——长期固定IP,资源来自运营商合作,峰值6Mbps,拿到手就是一个稳定不变的地址,接上就用,不用再守着路由器盯地址变没变。
如果活儿需要经常获取新的IP,比如采集任务跑一批换一个出口,那就选动态高级套餐,日更200万+IP,时效从2小时到360小时自己定,用多久、多久换,都由你说了算。
选线路的时候顺手把城市也定下来:做各地搜索排名测试的,直接选目标城市;跑采集的,选离目标服务器近的,延迟会好看不少。选好之后,后台会生成一段连接信息,长这样:
协议:SOCKS5
地址:112.84.36.18
端口:4215
账号:后台生成的用户名
密码:后台对应的密码
协议那一栏,优先选SOCKS5——它对各类软件的兼容性最好,爬虫框架、采集工具、浏览器插件基本都认。神龙IP这边SOCKS5、L2TP等常用协议都支持,数据传输全程加密,不用担心参数明文跑在路上。
第二步:把参数填进干活的地方
这一步没有统一界面,但套路完全一样:找到软件里的"网络设置""代理设置"或"连接设置",把上面四个参数逐项填进去,保存。
举两个最常见的例子。浏览器场景,装一个代理管理插件,新建一条配置,类型选SOCKS5,地址、端口、账号、密码照抄进去,点启用,图标亮了就说明生效。
脚本场景以Python为例,几行就够:
import requests

proxies = {
    "http": "socks5://账号:密码@112.84.36.18:4215",
    "https": "socks5://账号:密码@112.84.36.18:4215",
}
# 把目标地址换成你要访问的网站
resp = requests.get("https://目标网站", proxies=proxies, timeout=10)
print(resp.status_code)
填完先别急着上业务,花十秒验证一下:浏览器里搜"我的IP",显示的地址和代理一致,说明链路通了;不一致就回头检查账号密码有没有多打空格、协议选没选对。这个小习惯能帮你省掉后面九成的排查时间。
换完之后,这些老麻烦一起清零
不用再申请公网IP。出口地址由机房提供,你家宽带是大内网还是公网,已经无关紧要,省掉打电话磨运营商的功夫。
重拨换地址不再牵连业务。以前运营商一重拨,动态域名、映射规则全要跟着动;现在出口在机房侧,本地网络怎么折腾都不受影响。
路由器不再裸奔。端口映射等于在自家墙上开了个洞,扫描和试探天天有;换成代理之后,入站这条路直接关掉,暴露面小了一大截。
想要哪里的出口,后台点一下。做各地排名测试、自媒体多账号要每个账号独立出口防关联的,以前靠映射想都别想,现在选个城市、获取新的IP,几秒钟的事。
三类活儿,换了最划算
数据采集。目标网站对单一出口的访问频率很敏感,用动态IP轮换着来,任务不容易被打断,也省去自己搭维护一套出口池的成本。
多账号运营。每个账号绑一个独立出口,登录环境彼此隔离,关联风险降下来,比在路由器上做映射省心得多。
服务测试。压测、连通性验证需要从不同出口发起请求,后台按需取用就行,比临时架设映射环境快太多。
最后提两句挑选标准:看响应速度,30毫秒这个量级用起来才不拖泥带水;看出口纯净度,被用滥的地址会连累你的业务;看机房归属,像神龙IP这种自营机房,链路质量自己可控,出了问题也找得着人。
常见问题
Q: 宽带没有公网IP,还能用代理IP吗?
完全可以,这正是它比端口映射省事的地方。代理的出口在服务商机房,你本地有没有公网地址都不影响,注册拿到参数就能直接用。
Q: 原来的端口映射规则要删掉吗?
建议业务跑通之后就删。规则留在路由器上等于持续对外开放端口,没什么用处还增加被扫的风险,清理掉更安全。
Q: 代理IP的速度会不会比本地直连慢很多?
主要看服务商的机房质量和线路。自营机房、响应在几十毫秒量级的,日常采集和访问基本感觉不到延迟;真正的瓶颈往往是带宽,选套餐时留意峰值带宽这个参数。
Q: 一条代理线路能几台设备同时用?
取决于套餐的分配方式。动态独享这类出口只给你一个人用,速度和稳定性都更有保障;多人共用的话,注意峰值带宽够不够分,不够就分开取线路。