先从一个卡了一晚上的报错说起
朋友前阵子头一回用代理IP,拿到账号就往脚本里填。地址复制了,端口也填了,一跑,报错"Connection refused"。他以为是IP质量不行,找客服换了三个IP,还是一样。后来我让他把配置截图发过来,一眼就看出了问题:他开的是SOCKS5协议的IP,代码里却按另一种协议的写法去连,协议和端口根本没对上。
这种事太常见了。代理IP本身没坏,坏的是参数之间的配对关系。配置这件事,说难不难,难在参数多、对应关系乱,错一个就全盘不通。这篇文章我把配置代理IP会碰到的参数挨个捋一遍,告诉你哪些参数必须成对出现、怎么核对,照着做至少少踩一半的坑。
核心参数有哪些,配对关系先画清楚
不管你用什么工具、什么语言,配置代理IP绕不开这几样:协议类型、服务器地址、端口、认证方式,再往外延伸,还有时效、超时、并发这些容易被忽略的设置。单个看都不复杂,坑全在"配对"上——参数从来不是孤立的,一个数对不上,整条链路就不通。
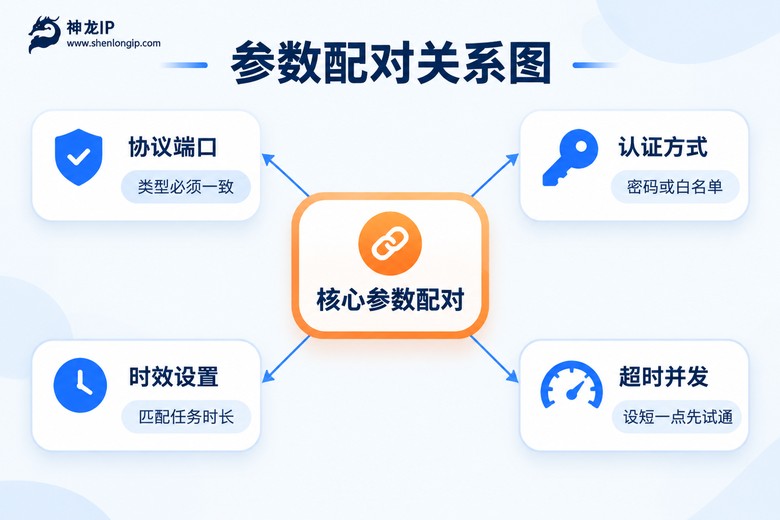
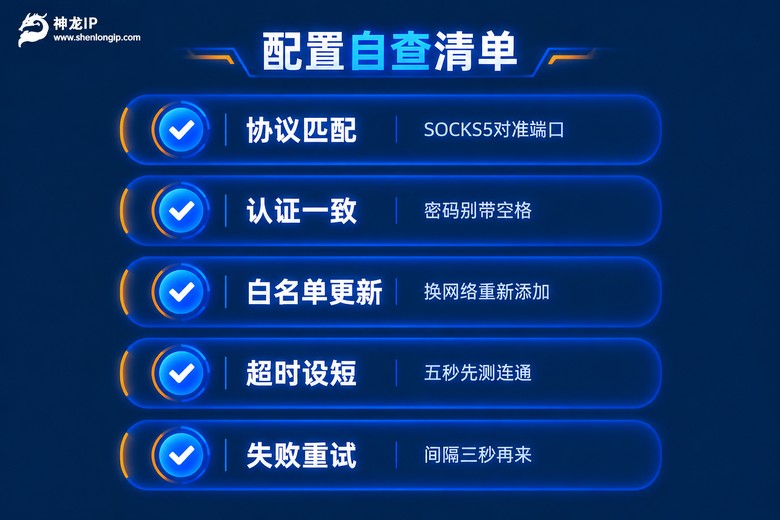
第一对:协议和端口。协议决定了你用什么"语言"去连代理服务器,端口是门牌号,这两者必须匹配。服务端按SOCKS5开的口子,你用别的协议去敲门,门是不会开的。拿到IP信息先看清协议标注,再把对应端口原样填进去,别自己想当然改。
第二对:认证方式和账号信息。验证一般走两条路:账号密码,或者IP白名单。选了账号密码,用户名和密码就要填对,注意别带上复制时混进去的空格;选了白名单,就得提前把你本机的出口IP加进去。最怕两头各配一半——白名单里没加你的IP,代码里又填了密码,服务端直接拒掉。
第三对:时效和任务时长。动态IP都有有效期,短则几小时,长则几天。任务要跑6个小时,却配了个2小时时效的IP,中途必然掉线;反过来,几分钟的小任务用长时效IP,成本上也不划算。配之前先估一下任务时长,再挑匹配的时效档位。
第四对:并发和带宽。同时开多少个连接,要跟套餐带宽匹配。带宽就那么大,连接开太多,每个分到的速度就薄,整体反而更慢。开多少并发,心里得对着自己的套餐有个数。
协议怎么选:先分清两种用法
很多人到协议这一步就晕了,其实按使用场景分两类想,就清楚了。
第一种是在程序里调用,比如写脚本、跑采集任务。这种场景下SOCKS5是最常用的选择,它对上层应用几乎不挑,不管你跑的是什么请求都能转发,兼容性最好。神龙IP支持SOCKS5,拿到IP后直接按SOCKS5的方式配置即可。
第二种是在系统或设备层面连接,比如想让整台设备的流量都走代理。这种更适合用IKEv2、L2TP这类协议,系统原生支持,配置一次全局生效。神龙IP同样提供IKEv2、PPTP、L2TP、SSTP等协议,数据传输全程加密,按设备系统类型挑一个支持的就行的。
一句话总结:程序里用选SOCKS5,整机连接选IKEv2或L2TP。选之前先确认服务端支持,别拿着A协议的端口去连B协议。
动手配一遍:从拿到IP到跑通第一个请求
光说不练没用,下面带你完整走一遍。假设你已经从神龙IP后台拿到了IP信息:协议SOCKS5、服务器地址、端口、用户名、密码。
第一步,先在本机做个最简单的连通测试,别急着上项目。用curl一行命令就能验证:
curl -x socks5://用户名:密码@服务器地址:端口 https://你的IP检测页找一个能回显访问IP的检测页面,如果返回内容里显示的是代理IP而不是你本机IP,说明链路是通的,参数没配错。这一步通了,后面再出问题就跟代理无关了。
第二步,写进代码。以Python为例,先装上SOCKS支持:
pip install "requests[socks]"然后这样配:
import requests

proxies = {
    "http": "socks5://用户名:密码@服务器地址:端口",
    "https": "socks5://用户名:密码@服务器地址:端口"
}

resp = requests.get("https://你的IP检测页", proxies=proxies, timeout=10)
print(resp.text)
两个细节别漏:一是proxies字典里http和https两个键都要填,只填一个会出现部分请求没走代理的情况;二是timeout一定要设,不设的话一旦代理出状况,脚本会卡死在原地不动。如果你用的是白名单验证,把地址串里的"用户名:密码@"去掉就行。
第三步,确认IP真的生效了。看返回内容里显示的地址,是代理IP就说明配置成功;还是本机IP的话,回头检查proxies有没有真正传进请求参数里。
报错对照表:看到什么错,查什么参数
配置路上报错难免,关键是别瞎猜。我把最常见的几类报错和对应的排查方向整理成一张表,照着对号入座就行。
| 报错现象 | 大概率原因 | 排查动作 |
|---|---|---|
| 连接被拒绝 | 协议与端口不匹配 | 核对协议类型和端口是否成对 |
| 407认证失败 | 密码错误或白名单没加本机IP | 检查密码空格,确认白名单已更新 |
| 连接超时 | IP已过期或地址填错 | 取一个新IP再试,检查地址有无多余字符 |
| 跑一半掉线 | IP时效到了 | 按任务时长匹配时效,加自动重连 |
| 速度很慢 | 并发数超过带宽承载 | 调低并发,或换用独享型套餐 |
这张表建议存下来,下次报错先对照现象找原因,十有八九能直接定位到出问题的那个参数。
让配置长期稳定的三个习惯
跑通一次不难,难的是长期稳定。三个习惯分享给你。
习惯一:配置写进配置文件,别硬编码在代码里。IP、端口、密码单独放一个配置文件,换IP的时候只改文件不动代码,也避免密码跟着代码到处跑。
习惯二:加上失败重试和自动取新IP的逻辑。动态IP到期是正常机制,任务里加上"请求失败就获取新的IP再试"的逻辑,程序就能自己扛过IP轮换,不用你半夜爬起来改配置。神龙IP的动态高级套餐日更200万+IP,时效2-360小时可选,配合重试逻辑用起来很顺。
习惯三:每天任务开始前做一次连通巡检。先用一条curl命令探一下当前IP通不通,通了再跑正式任务。几秒钟的事,能帮你省掉"跑了两小时才发现IP早就失效"的尴尬。
常见问题
Q: 提示认证失败,账号密码明明是对的,怎么回事?
先查三处:密码里有没有混进复制时带上的空格;认证方式是否两头一致——如果服务端走的是白名单验证,填密码是没用的,要把你的出口IP加进白名单;再看你本机的出口IP最近有没有变,换了网络环境,白名单就要重新加。
Q: SOCKS5和L2TP到底选哪个?
看你在哪一层用。写脚本、跑程序,在代码里配置代理,选SOCKS5;想让整台设备的流量都走代理,选L2TP或IKEv2这类系统级协议。两者不冲突,按需取用就行。
Q: IP用着用着就失效了,是质量有问题吗?
动态IP到期失效是正常机制,不是质量问题。办法是让任务时长和IP时效匹配,再加上失败自动获取新IP重试的逻辑。如果业务需要长期不变的地址,可以看神龙IP的静态高级套餐,提供长期固定IP,走运营商合作资源,稳定性完全是另一回事。
Q: 参数都配对了,但速度还是慢,怎么排查?
先单独用curl测一下裸速,排除程序本身的问题。如果裸速也慢,看看是不是并发开太多把带宽摊薄了,再检查本机到代理服务器之间的网络状况。神龙IP响应低至30ms,如果你测出来的延迟明显高出很多,大概率是本地网络或并发设置的问题,可以联系客服帮你核对套餐带宽,带宽6-15M可定制,按业务量调整就好。