代理IP说白了,就是替你跑腿的那台机器
你写了个采集脚本,跑了几十条请求,对方服务器直接把你的IP拦了。同事瞟了一眼说“挂个代理啊”,你打开后台,一堆地址、端口、账号密码,还有一条长得像乱码的提取链接——然后就不太知道该从哪下手。 其实原理没那么玄。正常情况下,你的请求是从家里或公司的宽带出去的,对方看到的地址就是你的宽带地址。挂上代理之后,请求先送到机房那台服务器,再由它替你发出去,对方看到的就是那台服务器的地址。相当于你不想自己跑腿,找了个代寄点帮你把包裹递出去,收件人只看到代寄点的地址。 明白这一点,后面每个操作都能对上号。所谓“会用代理”,无非三件事做对:拿到对路的IP、正确填进工具里、然后验证它真的生效了。 神龙IP走的是自营机房,200+城市可以定点,实测响应在 30ms 上下——这个数字的实际意义是:挂上之后你不会明显感觉“变慢了”。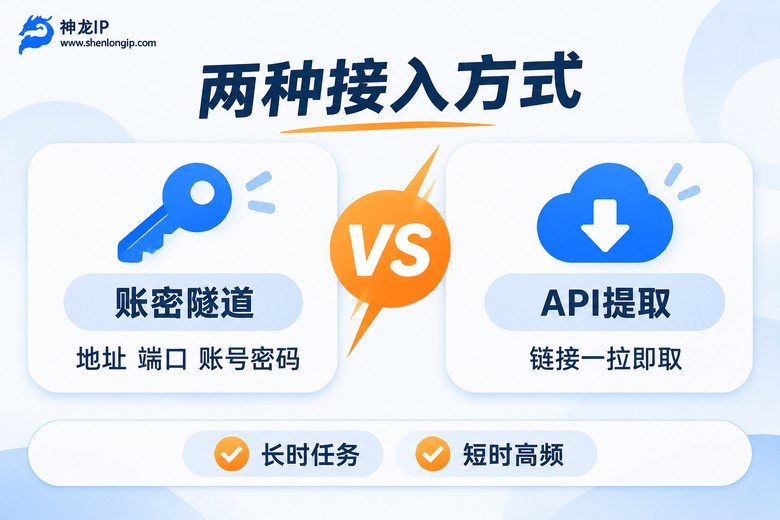
第一步:别急着下单,先问自己三句话
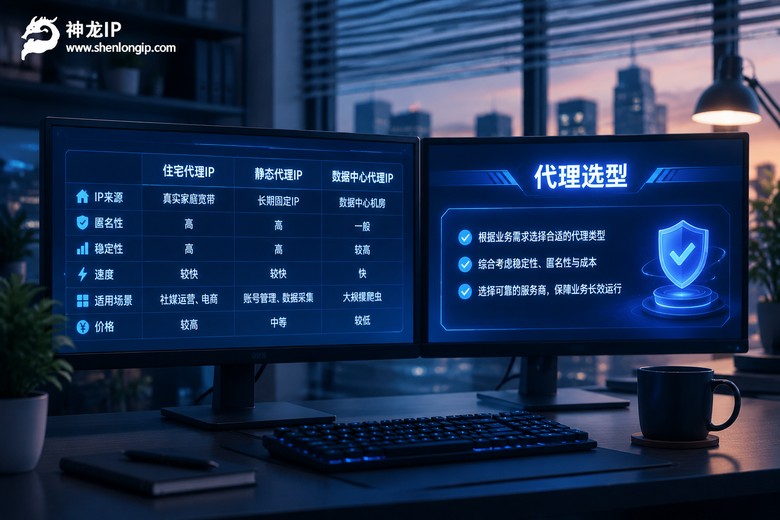
很多人卡在选套餐这一步。参数表看得头晕,其实问三句话就够了。 这个IP我要用多久? 抓一批数据,几分钟到几小时完事,短时效的就行;如果是常驻服务,比如服务器上的定时任务、自媒体账号长期保持同一个出口,那就得长期固定的。 我需不需要每次都是同一个地址? 有些业务特别在意“明天来的时候还是这个门牌号”,比如账号登录、后台对账。这种情况必须固定IP;如果只是单纯取数据,每次换个新地址反而更稳。 我一个人用,还是同时并发跑? 单线程慢慢跑,6M 带宽绰绰有余;同时开 20 个线程,就得盯峰值和并发数了。 对着这三句话看神龙IP的几条线,大致是这样:| 线路 | 峰值带宽 | 时效 | 资源特点 | 适合 |
|---|---|---|---|---|
| 动态高级 | 6Mbps | 2-360小时 | 日更 200 万+ IP | 短时高频取数 |
| 动态独享 | 10Mbps | 2-360小时 | 一人一线,不与他人共用 | 多线程长任务 |
| 静态高级 | 6Mbps | 长期固定 | 运营商合作资源 | 需要固定出口的业务 |
第二步:把IP填进工具里,三种最常见写法
拿到“地址 + 端口 + 账号 + 密码”这套东西以后,落地方式其实很朴素。 浏览器 / 系统代理。 Windows 在设置里搜“代理”,手动填地址和端口;如果服务商给了账号密码,第一次访问时会弹窗让你输。Chrome 一般跟随系统设置,装个代理管理的插件也能改。 命令行一行流,适合快速试探,看看通不通。curl -x http://账号:密码@服务器地址:端口 https://你的目标接口 -m 15-m 15 是超时秒数,别省这一步。代理不通的时候如果没设超时,命令会一直挂在那里。
Python(requests) 是最常用的写法。
import requests

PROXY = "http://账号:密码@服务器地址:端口"
proxies = {"http": PROXY, "https": PROXY}

try:
    r = requests.get("https://你的目标接口", proxies=proxies, timeout=10)
    print(r.status_code)
    print(r.text[:200])
except requests.exceptions.ProxyError:
    print("代理连不上,先核对地址和端口")
except requests.exceptions.Timeout:
    print("超时了,换一个地区的IP再试")
https 那项也要单独写,只配 http 不生效,请求还是直连出去的;二是把 proxies 挂到 Session 上,连接能复用,跑长任务的时候快很多。
s = requests.Session()
s.proxies.update(proxies)
for i in range(50):
    s.get("https://你的目标接口", timeout=10)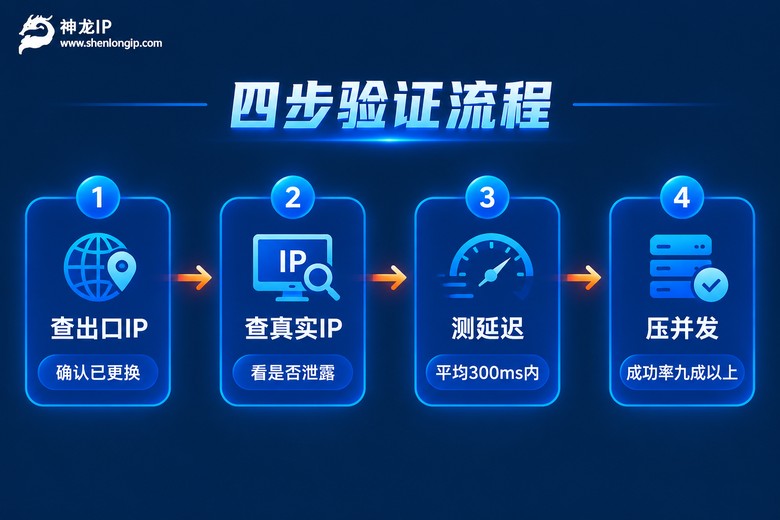
第三步:验证——不验证就开跑,等于蒙眼开车
这一步最容易被跳过。配完直接上业务,跑了两小时才发现代理根本没生效,白费了一大把请求。花三分钟做下面四件事,能省掉后面一堆麻烦。 1. 查出口IP变没变。 找一个能回显访问者IP的接口,请求一次,把返回的地址和你本地宽带地址对一下。不一样,才算真的通了。如果返回的还是你自己的IP,那基本就是配置写错了,或者目标走了直连白名单。 2. 查真实地址有没有漏出去。 有些工具光看出口IP还不够,得看请求头里有没有X-Forwarded-For 这类字段把真实地址带出去。用高匿名线路时,这个字段应该是空的。
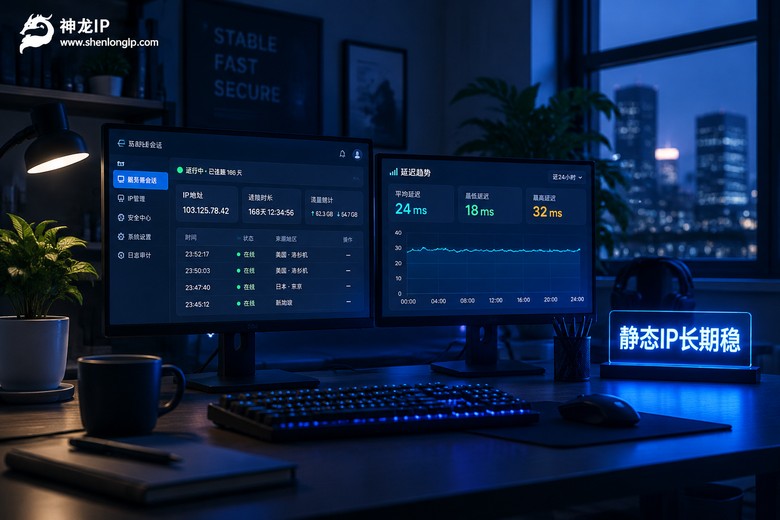
3. 测延迟。 连续请求 10 次,看平均耗时。30ms 的线路和 300ms 的线路,跑一万条请求能差出好几分钟。中间如果有一次突然飙到 5 秒以上,那个节点先别用。
4. 看成功率。 跑 20 次,统计返回 200 的比例。低于 90% 就得排查:是节点本身的问题,还是目标站本来就在限流。
一个小脚本可以一次跑完:
import time, requests

PROXY = "http://账号:密码@服务器地址:端口"
proxies = {"http": PROXY, "https": PROXY}
url = "https://能回显访问者IP的接口地址"

ok, total_ms = 0, 0
for _ in range(20):
    t = time.time()
    try:
        r = requests.get(url, proxies=proxies, timeout=10)
        if r.status_code == 200:
            ok += 1
            total_ms += (time.time() - t) * 1000
    except Exception:
        pass

print(f"成功率 {ok/20:.0%},平均 {total_ms/max(ok,1):.0f} ms")
第四步:跑起来之后,怎么判断它还顶不顶用
IP不是拿到手就一劳永逸的。跑着跑着你可能发现请求开始变慢、开始冒 403、或者大量超时——这就是节点被目标站盯上了,或者线路本身出了状况。 我自己的习惯是:每跑 500 条请求抽一次成功率,低于 80% 就换一个地区的IP重新试。做采集类任务的话,按固定条数更换IP比按时间更换更靠谱,因为对方限流看的是请求量,不是钟表。 还有个细节:短时效的IP到期前要留出提前量,别等它断了才发现脚本已经挂了半小时。神龙IP的动态线路时效可以选 2 到 360 小时,跑长任务时把时效估得比预期宽一点,比自己掐着点盯着屏幕省心得多。几个新手最常踩的坑
坑一:地址和端口填反了。 后台给的格式是“地址:端口”,不少人把后面那串数字当成了IP的最后一段。核对一眼就行,别小看这一步,十次连不上有三次是这个原因。
坑二:代码里只配了 http。 目标站是 https 的时候,只写 http 那一项等于没配,请求还是从你自己的网络出去的。看着“通了”,其实全暴露。
坑三:忽略了本地网络。 代理本身没问题,但公司防火墙拦了非标准端口,或者你机器本身没连上网,照样不通。换个网络环境再试一次,能快速排除掉一半的假故障。
坑四:一上来就开满线程。 新拿到的IP先单线程跑通,再慢慢往上加并发。带宽是 6-15M 可定制的,超过了这个量级,加线程只会让失败率更高。
常见问题
Q:代理配好之后,访问速度明显变慢,这正常吗?
轻微变慢是正常的,因为请求多绕了一段路。但从 200ms 变成 3 秒就不对了,通常是节点负载高或者线路绕远了。换一个同城市的节点试试,神龙IP支持 200+城市定点,挑离目标服务器近的城市,延迟能压下来不少。
Q:同一个IP用着用着就失效了,是IP不稳定吗?
先看时效。短效线路本来就是到点回收的,那不是坏了,是设计如此。如果你需要长期同一个出口,就别用短效的,换成静态高级那类长期固定的IP,运营商合作资源,稳定得多。
Q:多个账号需要各自独立的出口,怎么安排比较稳?
优先考虑独享线路。动态独享是一人一条线、10Mbps 峰值,不会出现“隔壁也在用这个IP”的情况。给每个账号绑定一条固定线路,做 IP 独立防关联会踏实很多。共用的池子虽然便宜,但两个账号撞到同一个出口的概率客观存在。
Q:怎么确认代理是真的高匿名,而不是透明代理?
看请求头。访问一个能回显访问信息的接口,如果返回内容里出现了你自己的真实IP,那就是透明代理,藏不住;只显示代理地址、并且没有 X-Forwarded-For 之类的字段,才算真的藏住了。这一条建议在正式跑业务之前单独验一次。