从后台提取了一组新IP,或者同事甩给你几个代理地址,很多人的第一反应是直接挂到项目里跑。结果跑到一半请求集体超时,回头排查了半天代码,最后发现问题特别朴素——IP本身就不能用。别问我是怎么知道的,我在这一步浪费掉的晚上不止一个。
其实验证一个代理IP能不能用,真不需要什么高深工具,一分钟足够。这套自测法我平时筛IP一直在用,你跟着做一遍就会了。
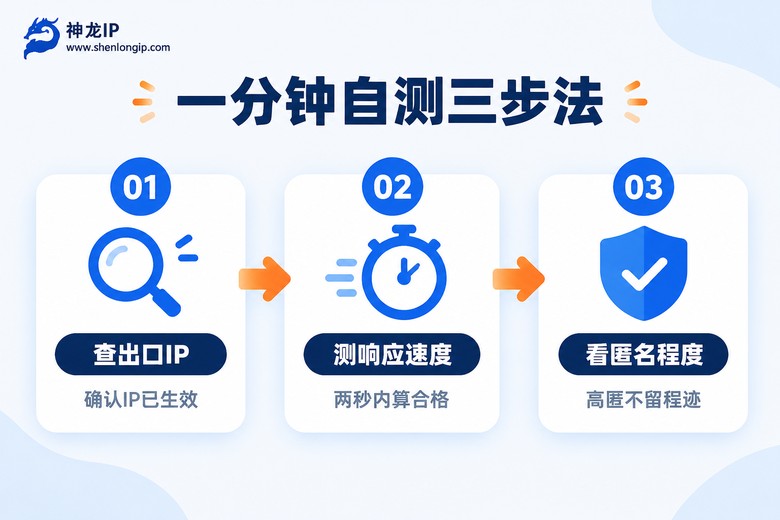
一分钟自测法:查、测、看,三步走完
第一步,花十秒,确认IP真的生效了。
挂上代理后,浏览器随便打开一个能显示你IP的网页(搜“IP查询”,排前面的都行),看显示的地址是不是你手里那个代理IP。如果显示的还是本机IP,说明代理压根没挂上,先回头检查格式:IP和端口之间用冒号隔开,带认证的写法一般是“用户名:密码@IP:端口”。格式错一个符号,后面全白搭。
习惯命令行的话,一条curl更快:
curl -x http://123.45.67.89:8080 http://httpbin.org/ip返回的JSON里,"origin"后面是代理IP就说明通了;十秒还没反应,这个IP直接pass,不用恋战。
第二步,花二十秒,测响应速度。
能通和能用是两回事。有的IP能返回结果,但等它吐完数据要五六秒,放到实际业务里就是灾难。还是curl,加两个计时参数:
curl -x http://123.45.67.89:8080 -o /dev/null -s -w "连接耗时:%{time_connect}s 总耗时:%{time_total}s\n" http://httpbin.org/get连着跑个三五次看平均值,别只测一次——有的IP第一下很快,第二下就露馅了。对照下面这个标准,心里就有数了:
| 总耗时 | 评价 | 建议 |
|---|---|---|
| 1秒以内 | 优秀 | 放心用 |
| 1~3秒 | 及格 | 对速度不敏感的活儿可以接 |
| 3秒以上 | 拖后腿 | 建议直接换掉 |
第三步,最后三十秒,看匿名程度。
这步最容易漏,但它恰恰最要命。有些代理是“透明”的,请求头里会带上 X-Forwarded-For 或 Via 字段,把你本机的真实地址原样交给目标网站——等于白挂。检测方法还是用curl,换成get接口看返回的headers:
curl -x http://123.45.67.89:8080 http://httpbin.org/get盯着结果里的字段看:干干净净什么都没有,是高匿,最理想;有X-Forwarded-For但值是代理IP自己,属于普通匿名,一般场景凑合用;出现了你本机的IP,那就是透明代理,对来源有要求的活儿别用它。
三步加起来一分钟,一个IP的底细就摸清了。
比不能用更坑的,是这四种“假可用”
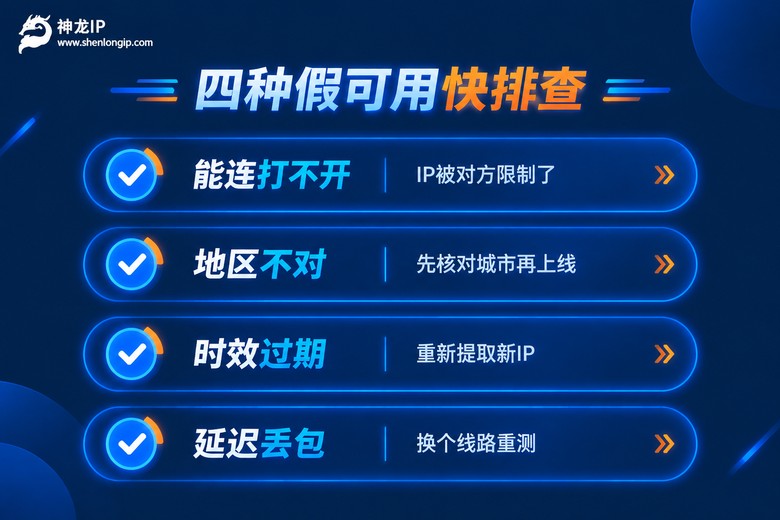
测通了不代表万事大吉。实际用的时候还有几类坑,特点高度一致:测的时候好好的,用起来出幺蛾子。
一是能连上,目标站却打不开。代理本身活着,但这个IP早被对方网站限制了,一请求就跳验证或者直接拒绝。换个不同的目标站再试,如果只有特定网站打不开,问题出在IP的“口碑”上,跟连通性没关系。
二是IP生效了,地区却不对。做各地搜索效果对比、或者业务要求特定城市时,城市差一个都可能让数据全废。挂上后顺手查一下归属地,是不是你要的那个城市,十秒钟的事。
三是时效过了还在硬撑。动态代理的IP都有有效期,短的两小时,长的也就几天,到期就悄悄失效。碰到“昨天还好好的,今天全超时”,先想到时效,别急着怀疑自己的代码。
四是延迟忽高忽低还丢包。共享型IP在高峰期尤其明显,一条线路大家挤,速度掉得没眼看。
把这四种症状和对策整理成表,基本能覆盖九成“明明测过却出问题”的情况:
| 症状 | 多半是 | 怎么处理 |
|---|---|---|
| 全部超时 | 时效到期 | 重新提取新IP |
| 个别网站打不开 | IP被对方限制 | 换个IP或换目标站再试 |
| 速度时快时慢 | 共享线路被挤占 | 改用独享IP |
| 地区对不上 | 提取时没选对城市 | 按城市重新提取 |
IP一多怎么测?十几行代码替你跑
三五个IP手动过一遍没问题,要是手上一次拿到几十上百个,还一个一个敲命令就太傻了。下面这段Python,十几行,把IP列表丢进去,它自己挨个测:
import requests

proxy_list = [
    "http://123.45.67.89:8080",
    "http://234.56.78.90:3128",
    "http://101.6.8.20:7312",
]

for p in proxy_list:
    try:
        r = requests.get("http://httpbin.org/get",
                         proxies={"http": p, "https": p},
                         timeout=5)
        cost = r.elapsed.total_seconds()
        leaked = ("X-Forwarded-For" in r.text) or ("Via" in r.text)
        tag = "有暴露字段" if leaked else "高匿"
        print(f"{p}  可用  耗时{cost:.2f}s  {tag}")
    except Exception:
        print(f"{p}  不可用,剔除")
跑完直接得到一张可用名单:超时的、暴露真实地址的、耗时超过3秒的,全被标记出来,剩下的就是能直接上项目的。两个细节提醒一下:timeout设短点,5秒足够,别让死IP拖慢整个节奏;测速那步多跑几轮取平均,单次结果会骗人。
源头选对,检测通过率就是硬指标
说句实在话,自测法再顺手,也是事后补救。IP本身质量差,十个里过三个,你筛的时间比用的时间还长。所以与其反复筛,不如一开始就挑检测通过率高的服务商。
拿我自己一直在用的神龙IP来说,有两点让我一直没换过。一是响应快,官方标称30ms极速响应,自测那步基本都在1秒内返回,很少碰到拖到3秒开外的;二是稳,它家的动态独享套餐峰值带宽有10Mbps,时效可以选2到360小时,独享线路只有你一个人跑,高峰期被挤占、速度忽快忽慢这些问题从根上就没了。做数据采集和IP轮换、多地搜索效果对比这类对稳定性敏感的活儿,会省心很多。
当然,不管用哪家的IP,拿到手先花一分钟跑一遍上面的流程,这个习惯值得一直保持。毕竟IP这东西,测过的才算数。
常见问题
Q: 测的时候好好的,放几个小时就全超时了,是IP质量差吗?
大概率是时效到了。动态IP的有效期从2小时到360小时不等,到期自动失效属于正常现象。做长周期任务的话,在代码里加一个“失败自动提取新IP”的逻辑,或者直接选时效长的套餐。
Q: 手边没有电脑,用手机能测吗?
能。手机连上代理后,浏览器打开任意一个查IP的网页,看显示的地址和归属地对不对得上;再用秒表粗略掐一下网页打开的速度。精度不如命令行,但判断“能不能用”完全够。
Q: 一批IP里通过率多少算正常?
看类型。独享IP的通过率应该接近百分之百,偶尔失败多半是当时网络抖动,重测一次就好;共享型动态IP能稳定在八九成以上就算不错。要是一批IP过一半都测不过,别犹豫,直接找服务商处理。
Q: 高匿IP是不是就永远不会暴露真实地址?
高匿只是请求头里不带暴露字段,不等于绝对保险。如果同一个IP短时间请求太密,目标站照样会限它。所以除了看匿名头,请求节奏也要控制好,别把好IP用废了。