上周一个做前端的朋友来问我:同一个代理账号,他在浏览器里填完就能正常打开页面,可一到命令行跑脚本,返回的永远是 403。他第一反应是"账号是不是坏了",其实账号一点问题没有——他只是把浏览器里的那条代理,误以为会自动对所有程序生效。
这件事挺典型。"给 IP 加个代理"这句话本身是模糊的,真正要回答的是:你要代理的是哪一个程序,在哪一层把它接住。浏览器、桌面客户端、开发环境,这三处的入口完全不一样,填的字段也不一样。下面按这三种场景拆开讲,每一处我都写清楚填什么、在哪填、怎么确认它真的生效了。
先分清:你要代理的到底是"谁"
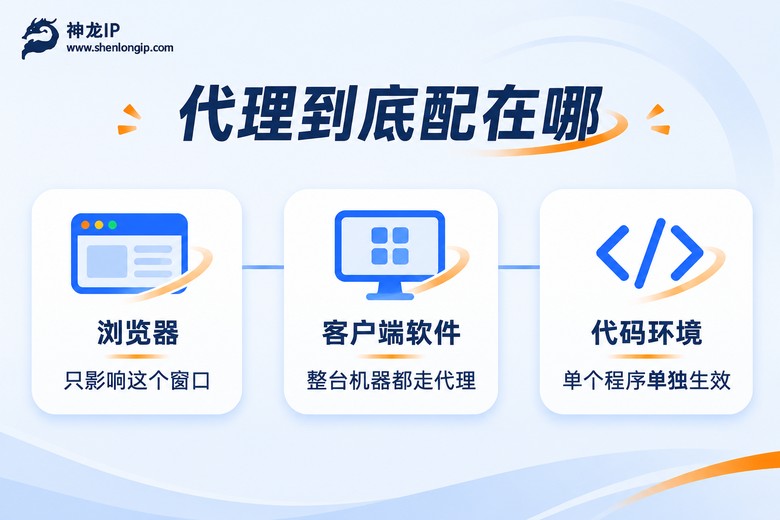
代理的生效范围,取决于你把它配在哪一层。配错层级,就会出现"我明明配了,怎么没用"的状况。
最外层是系统级设置。Windows 的"设置 → 网络和 Internet → 代理",macOS 的"系统设置 → 网络 → 详细信息 → 代理",动的都是这一层。在这里填完,所有"听话"的程序都会跟着走代理——大部分基于同一内核的浏览器、很多下载工具、系统更新,都属于这一类。
中间层是单个软件自带的代理设置。有些程序不吃系统代理,它只认自己在设置里填的那一行。开发工具、网盘客户端、某些管理软件,常常是这种脾气。
最内层是代码里显式指定的代理。你写一行参数,就只有这一段请求走代理,同台机器上别的程序该干嘛干嘛。
| 配置位置 | 影响范围 | 典型使用者 | 最容易踩的坑 |
|---|---|---|---|
| 系统代理设置 | 大部分遵循系统设置的软件 | 日常浏览、下载 | 有些程序压根不读这一项 |
| 软件内独立设置 | 只影响该软件自己 | 开发工具、专用客户端 | 填了但没点"启用" |
| 代码里传参 | 只影响这次请求 | 脚本、爬取、接口调试 | 协议头写错,认证串格式不对 |
浏览器:先看它吃不吃系统代理
浏览器分两类,这个差别决定了你该在哪填。
第一类跟随系统设置。这类浏览器你在它的设置里翻半天也找不到代理选项,因为它直接读操作系统的配置。所以正确的做法是:先去系统网络设置里把代理填好,再回浏览器里打开一个能显示当前 IP 的页面看一眼。如果页面显示的 IP 变了,说明通了;没变,八成是系统设置里没保存或者没勾选启用。
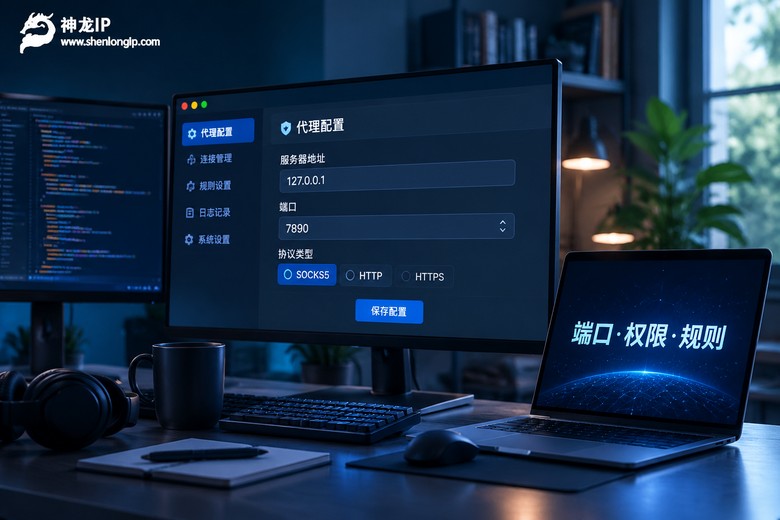
第二类自带独立代理设置,不甩系统。这类浏览器内部通常有"手动配置代理"的选项,可以单独填地址和端口,而且支持 SOCKS5。好处是你可以让这个浏览器走代理,其他软件保持原样,互不干扰;坏处是换环境时容易忘,下次装完电脑还以为是系统设置的问题。
还有第三种玩法:装一个代理管理扩展,把几条线路存成配置,点一下切换。这个适合需要频繁在几个地区之间来回对比的场景,比如查看不同城市的搜索结果长什么样。用扩展要注意一点——它只接管浏览器,你在命令行里跑的脚本它管不着,别指望一套配置通吃。
浏览器这里有个细节值一提:端口别填错。HTTP 代理和 SOCKS5 代理走的是不同端口,你把 SOCKS5 的端口填到 HTTP 那一栏里,表现就是"能连上但一直转圈",很容易误判成线路慢。
桌面客户端:系统拨号与账号密码两种填法
桌面端有两种常见的接入方式,得先搞清楚你手上这条线路是哪种。
一种是账号密码型。软件里给你几个空:服务器地址、端口、用户名、密码。填完点连接,状态栏变成"已连接"才算成功。这种最省事,注意密码里有特殊符号时不要漏字符,复制粘贴时前后带了空格也会认证失败。
另一种是系统内置的拨号式连接。Windows 和 macOS 都能新建一条连接,填入服务器地址、账号、密码,然后选择协议类型。IKEv2、L2TP、SSTP、PPTP 这几种在系统里都有现成入口,SOCKS5 则是以代理的形式填写。这类型的连接建立之后,是整台机器层面生效的,所有走系统网络的程序都会跟着变。
要留意的是协议和线路要对得上。你拿到的线路支持哪种协议,就只能用哪种方式接,硬凑会出现"拨号一直卡在验证"的情况。另外这类连接断开后,记得检查一下系统代理有没有残留,残留会让后面的排查完全跑偏方向。
开发环境:把代理写进参数里
写代码的时候最忌讳"以为它会自动继承"。绝大多数库默认是不读系统代理的,或者读得不完整,你得明确告诉它走哪条路。
以 Python 的 requests 为例,最直接的办法是给请求传一个字典:
import requests

proxies = {
    "http":  "http://用户名:密码@网关IP:端口",
    "https": "http://用户名:密码@网关IP:端口",
}

resp = requests.get("你要请求的接口地址", proxies=proxies, timeout=15)
print(resp.text)
如果你手上是 SOCKS5 线路,地址前缀要写成 socks5://,并且需要额外装一个依赖库,否则会直接报错。很多人卡在这一步,报错信息看着像网络问题,其实是少装了个包。
用命令行工具时更简单,加一个 -x 参数就行:
# HTTP 代理
curl -x http://用户名:密码@网关IP:端口 "你要请求的接口地址"

# SOCKS5 代理
curl -x socks5://用户名:密码@网关IP:端口 "你要请求的接口地址"
还有一种懒人做法,靠环境变量,一次设置对当前终端里所有程序生效:
export HTTP_PROXY="http://用户名:密码@网关IP:端口"
export HTTPS_PROXY="http://用户名:密码@网关IP:端口"

# 用完记得清掉,不然会一直影响后续命令
unset HTTP_PROXY HTTPS_PROXY
配置完成后一定要验一下。别去看"请求有没有成功",去看出口 IP 变成了什么。找一个会回显来源 IP 的接口,把返回结果和你本机的 IP 对一下,对不上才是真的通了。这一步花十秒钟,能省掉后面半小时的瞎猜。
配了不生效,按这个顺序查
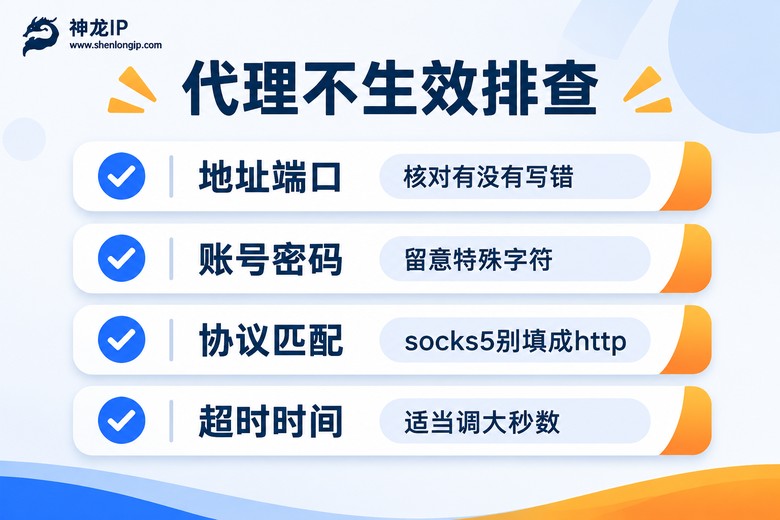
代理不通,九成是下面这几个原因之一。按顺序过一遍,比东改西改快得多。
先看地址和端口。数字抄错一位、多打一个空格、把冒号当成句号,这些都是真实发生过的。复制过来之后前后各删一个字符试试。
再看账号密码。密码里有 @、:、# 这类符号时,直接拼在地址里可能会被解析错。这种时候把特殊字符做一次转义,或者改用请求头传认证信息,问题就消失了。
然后看协议。HTTP 和 SOCKS5 不能混填,端口不同,前缀也不同。用 socks5:// 的还是用 socks5h://,取决于你希望 DNS 解析在哪一端做,这两个在抓取场景里差别不小。
最后看超时。默认超时时间往往只有几秒,跨地区线路的首包可能就要慢一些,把 timeout 从 5 调到 15,很多"时好时坏"的问题就没了。
工具选对了,线路得跟上
上面讲的都是"怎么填"。但填法再熟,线路不给力也没用——尤其是你在同一个脚本里需要换着地区跑的时候。这时候选服务商,看的就是三件事:协议够不够全、地址够不够准、响应够不够快。
神龙IP 在这几点上给的东西比较具体:200+ 城市精准定位,想切到某个具体城市做搜索排名对比,或者测试不同地区展示的内容,能精确到城市这一级;1000万+ 纯净IP,配合自营机房,IP 重复率低;响应能压到 30ms 量级,带宽 6-15M 可定制,做数据采集或者服务器压力测试时不容易半路卡住。
协议方面它把常用的几种都覆盖了:IKEv2、PPTP、L2TP、SSTP、SOCKS5,系统拨号式的连接和代码里的代理参数都能接得上,数据传输全程加密。这一点对开发者挺友好——你不用为了接一条线路去重写代码,换个前缀改个端口就能用。
套餐上,如果你是要在不同地区之间频繁取新 IP 做采集或排名测试,动态独享更合适,10Mbps 峰值、2-360 小时时效,跑起来不跟别人抢带宽;如果是需要长期挂着一个固定地址做接口白名单或者服务器环境,静态高级更对路,长期固定 IP,走的是运营商合作资源,6Mbps 峰值,稳定压倒一切。
常见问题
Q:浏览器里配好了,为什么命令行跑脚本还是走本机 IP?
因为浏览器里配的代理只对那个浏览器生效,系统层面和命令行都不受影响。想在脚本里走代理,得在代码里显式传 proxies 参数,或者临时设置环境变量。这两件事是完全独立的,别混在一起理解。
Q:SOCKS5 和 HTTP 代理,日常该选哪个?
只是浏览网页、提交表单这类,HTTP 代理够用,配置也最简单。涉及到要走非网页协议、或者希望链路更底层一些的场景,选 SOCKS5。最稳的做法是看你手上的线路,服务商给你哪种就用哪种,别自己去猜。
Q:同一个参数,昨天能跑今天报认证失败,是怎么回事?
先确认账号是否还在有效期内,再看这条线路的时效是不是已经到期了——动态线路是有使用时长限制的。如果都不是,检查一下密码里有没有特殊字符、最近有没有改过密码。认证类报错和网络类报错看起来很像,优先从账号本身排查。
Q:换地区测试的时候,怎么确认真的换成功了?
别只看请求有没有返回 200。找一个会带回来源 IP 的接口,每次换完打印一下返回结果,对照 IP 归属地。养成这个习惯,后面排查任何问题都会快很多。另外换地区之后建议重新建立一个会话,有些库会复用连接,导致你以为换了其实没换。